Patcha WordPress‑kärnan, teman och plugins, ta en full backup och aktivera tvåfaktorsautentisering. Det minskar risken mest på kort sikt. Byt sedan alla svaga lösenord och kontrollera att din hosting kör SFTP och HTTPS. Enligt ett svenskt stickprov hade 1 av 20 WordPress‑sajter en känd säkerhetslucka våren 2026, oftast på grund av eftersatt patchning. Resten av wordpress säkerhet handlar om att göra dessa fem saker till rutin, inte engångsinsatser.
Kort sagt:
- Att regelbundet uppdatera WordPress-kärnan, teman och plugins minskar de vanligaste attackvägarna, särskilt om du kompletterar med säkra användarlösenord och tvåfaktorsautentisering.
- Prioritera att ta en fullständig backup och testa återställningen, för att snabbt kunna agera vid en säkerhetsincident.
- Att begränsa filrättigheter, stänga av filredigeraren och använda säkerhetsplugin eller brandvägg gör intrångsskyddet mycket svårarbetat för angripare.
- Automatiska säkerhetsuppdateringar för kritiska patchar bör aktiveras för att snabbt åtgärda kända sårbarheter i ett aktivt hotlandskap.
- En viss kunskap om logginsamling och övervakning av ovanlig aktivitet är avgörande för att upptäcka och stoppa attacker i ett tidigt skede.
Innehållsförteckning
- Snabbchecklista: 10 akuta åtgärder att påbörja snarast möjligt
- Uppdateringar och patchhantering — rutiner som förebygger de flesta attacker
- Lösenord, konton och 2FA — skydda inloggningarna effektivt
- Säker hosting, SFTP och HTTPS — vad värden bör leverera
- Plugins, WAF och riskbedömning av tredjepartstillägg
- Loggar, övervakning och intrångsdetektion
- Återställning efter intrång — steg för steg
- Vanliga sårbarheter 2024–2026 och hur du prioriterar
- Byråns perspektiv: vanliga misstag och vad vi rekommenderar
- Så kan Hivecreatives hjälpa dig säkra sajten
- Källor
- Vanliga frågor
Snabbchecklista: 10 akuta åtgärder att påbörja snarast möjligt
Om du bara har en kväll att lägga på säkerhet, gör det i den här ordningen. Ordningen speglar vad som faktiskt stoppar de vanligaste attackerna, inte vad som känns mest bekvämt att göra först.
- Uppdatera WordPress‑kärnan till senaste version, direkt.
- Uppdatera alla plugins och teman, och ta bort de du inte längre använder.
- Ta en full backup av filer och databas, och verifiera att den faktiskt går att återställa.
- Aktivera tvåfaktorsautentisering för samtliga administratörskonton.
- Byt lösenord på admin, databas och FTP, särskilt om något är äldre än ett år.
- Kontrollera att hosting kör SFTP och TLS i stället för oskyddad FTP och HTTP.
- Begränsa filrättigheter till 644 för filer och 755 för mappar, och stäng av filredigeraren i adminpanelen.
- Installera ett säkerhetsplugin eller en webbapplikationsbrandvägg (WAF) som filtrerar trafik innan den når WordPress.
- Begränsa antalet inloggningsförsök per IP‑adress och tidsenhet.
- Gå igenom loggarna för ovanlig aktivitet de senaste 30 dagarna, särskilt nya administratörskonton du inte skapat själv.
Gör du bara punkt 1, 2 och 3 den här veckan har du redan täppt till de vanligaste ingångarna. Resten av listan handlar om att göra intrång svårare även när något ändå slinker igenom.
Uppdateringar och patchhantering — rutiner som förebygger de flesta attacker
En gammal version av WordPress, ett plugin eller ett tema är den enskilt vanligaste dörren in. Angripare skannar automatiskt tusentals sajter efter kända sårbarheter i publicerade CVE‑listor, och en oplåst version med ett dokumenterat säkerhetshål är i praktiken en skylt som säger “kom in”. WordPress officiella säkerhetsråd pekar just på uppdateringar som den mest grundläggande hårdningsåtgärden, före allt annat.
Bygg patchhantering som en rutin, inte en brandkårsutryckning:
- Kör en staging‑miljö där du testar uppdateringar innan de går live på produktionssajten.
- Sätt en fast dag i veckan för att kontrollera och installera mindre uppdateringar.
- Vid kritiska säkerhetspatchar (särskilt sådana som åtgärdar sårbarheter som redan exploateras aktivt) hoppar du över kön och deployer samma dag.
- Har en patch trasat sönder en funktion, rulla tillbaka just den komponenten i stagingmiljön, inte hela sajten i produktion.
- Rangordna patchar efter risk: en sårbarhet som kan exploateras utan inloggning (pre‑auth) är alltid mer akut än en som kräver att angriparen redan har ett konto.
Många plugin‑utvecklare publicerar ändringsloggar där de själva flaggar säkerhetsfixar, vilket gör det enklare att avgöra vad som måste göras nu och vad som kan vänta till nästa underhållsfönster.
Proffstips: Har du ingen testmiljö, slå i alla fall på automatiska uppdateringar för säkerhetspatchar i wp-config.php. Det är bättre att riskera ett litet funktionsfel än att stå kvar med ett känt, exploaterbart hål i flera veckor.
Lösenord, konton och 2FA — skydda inloggningarna effektivt
Svaga och återanvända lösenord är fortfarande en av de vanligaste ingångarna till WordPress‑sajter. Listor över de mest använda lösenorden globalt visar samma mönster år efter år: kombinationer av namn, årtal och tangentbordssekvenser som ett automatiserat script knäcker på sekunder.
- Använd en lösenordshanterare (till exempel Bitwarden eller 1Password) och låt den generera unika lösenord på minst 16 tecken per tjänst.
- Aktivera tvåfaktorsautentisering för alla administratörskonton, gärna via en app‑baserad engångskod snarare än SMS. Det finns flera 2FA‑plugin anpassade för svenska användare, bland annat på Sv.
- Tillämpa minsta möjliga rättigheter: en redaktör behöver sällan adminbehörighet, och en frilansande utvecklare behöver oftast bara tillfällig åtkomst.
- Gå igenom användarlistan kvartalsvis och ta bort konton som inte längre används, särskilt gamla praktikanters eller tidigare byråers inloggningar.
- Rotera API‑nycklar och lösenord till externa integrationer (betalningslösningar, nyhetsbrevsverktyg, CRM) direkt efter varje misstänkt incident, inte bara efter ett bekräftat intrång.
Ett plugin som WPS Hide Login döljer standardadressen till inloggningssidan, vilket i praktiken filtrerar bort en stor del av den automatiserade bottrafiken innan den ens hinner testa ett lösenord.
Säker hosting, SFTP och HTTPS — vad värden bör leverera
Din hostingleverantör är grunden allt annat vilar på. Ett dåligt konfigurerat serverutrymme gör att även den bäst skyddade WordPress‑installationen blir sårbar via andra sajter på samma delade server.
Kontrollera att din host levererar:
- SFTP eller SSH för filöverföring, aldrig oskyddad FTP där lösenord skickas i klartext.
- Aktuell PHP‑version och möjlighet att uppgradera utan manuellt strul.
- Isolering mellan konton på delade servrar, så att en komprometterad grannsajt inte sprider sig till din.
- DDoS‑skydd på nätverksnivå, inte bara på applikationsnivå.
- En tydlig backup‑policy med angiven frekvens och lagringstid, samt möjlighet att testköra en återställning.
- Giltigt SSL/TLS‑certifikat som förnyas automatiskt, så att hela sajten körs över HTTPS utan blandat innehåll som triggar webbläsarvarningar.
Två begrepp är värda att förstå innan du tecknar avtal: RTO (recovery time objective, hur lång tid en återställning tar) och RPO (recovery point objective, hur mycket data du riskerar att förlora mellan senaste backupen och en attack). En sajt som säljer varor dygnet runt tål ett RPO på några minuter. En informationssajt som uppdateras en gång i veckan klarar sig ofta med daglig backup.
Om du inte har tid eller kompetens att sköta detta löpande är hanterad WordPress‑hosting ofta rätt väg, särskilt för mindre organisationer utan egen IT‑avdelning.
Plugins, WAF och riskbedömning av tredjepartstillägg
Varje plugin du installerar är en ny yta för angripare att testa. Det betyder inte att du ska undvika plugins, men det betyder att du behöver ett filter för vad som får finnas i din installation.
- Välj plugins med aktivt underhåll: kontrollera senaste uppdateringsdatum och hur snabbt utvecklaren historiskt släppt säkerhetsfixar.
- Prioritera plugins med stor användarbas, eftersom sårbarheter i populära tillägg upptäcks och rapporteras snabbare.
- Avinstallera plugins du inte längre använder, inte bara inaktivera dem. Ett inaktiverat plugin med gamla filer kvar på servern är fortfarande en attackyta.
- Testa uppdateringar i staging innan de går till produktion, särskilt för plugins som hanterar betalningar eller formulär.
- En webbapplikationsbrandvägg (WAF), inbyggd i flera säkerhetsplugin, filtrerar bort skadlig trafik som SQL‑injektion och skript‑attacker innan den når WordPress‑koden. Enligt beskrivningen av Wordfence täcker den här typen av verktyg funktioner som skanning, brandvägg och inloggningsövervakning i samma paket, men den ersätter aldrig bra hosting och regelbunden patchning. Den kompletterar dem.
Proffstips: Ha alltid en “plugin exit plan” klar: om utvecklaren av ett kritiskt tillägg slutar underhålla det, veta i förväg vilket alternativ du byter till, i stället för att upptäcka det mitt i en attack.
Loggar, övervakning och intrångsdetektion
Ett intrång som upptäcks efter tre timmar är ett helt annat problem än ett som upptäcks efter tre veckor. De flesta sajtägare vet inte vilka loggar som faktiskt är värda att titta i, och det är precis där tidig upptäckt går förlorad.
- Access‑loggen visar vilka IP‑adresser och sidor som anropas mest, vilket avslöjar automatiserade skanningsförsök.
- Error‑loggen i PHP fångar upp misslyckade filanrop, ofta ett tecken på att någon testar att exekvera skadlig kod.
- Systemloggar på servernivå visar inloggningsförsök via SSH eller SFTP, utanför själva WordPress‑applikationen.
- Filintegritetskontroll (checksummor mot kärnfiler) flaggar om en fil ändrats utan att du gjort en uppdatering, ofta första tecknet på en bakdörr.
- Sätt larmtrösklar för till exempel fler än 20 misslyckade inloggningsförsök inom en timme, eller nya administratörskonton skapade utanför kontorstid.
En centraliserad logghantering, där du samlar loggar från server och applikation på ett ställe, gör att du upptäcker mönster som annars försvinner i bruset. Enklare intrångsdetektionsmönster, som att blockera IP‑adresser efter upprepade fel mot samma inloggningssida, stoppar en stor andel av de automatiska botattackerna redan innan de blir ett problem.
Återställning efter intrång — steg för steg
Panik är den vanligaste orsaken till att en åtgärdad attack blir värre. Följ en fast sekvens istället för att börja radera filer på måfå.
- Isolera sajten genom att sätta den i underhållsläge eller stänga av offentlig åtkomst, och ta en snapshot av det komprometterade tillståndet innan du rör något. Spara loggarna separat, du behöver dem för att förstå vad som hände.
- Återställ från en känd ren backup, tagen innan intrånget skedde, snarare än att försöka städa filer manuellt.
- Byt samtliga lösenord och nycklar efter återställningen: admin, databas, SFTP, API‑nycklar till tredjepartstjänster och salts i wp-config.php. WordPress tillhandahåller en tjänst för att generera nya säkerhetsnycklar direkt.
- Kommunicera med användare och kunder om vad som hänt och vilken data som eventuellt påverkats, särskilt om personuppgifter kan ha exponerats.
- Dokumentera hela händelsen för framtida revision och genomför de tekniska förbättringar som skulle ha stoppat samma attackväg, till exempel den plugin‑version som exploaterades.
Vanliga sårbarheter 2024–2026 och hur du prioriterar
De flesta intrång i WordPress bygger på ett litet antal återkommande sårbarhetstyper: pre‑auth‑sårbarheter i populära plugins (som ger åtkomst utan inloggning), cross‑site scripting (XSS) där skadlig kod injiceras i formulär eller kommentarer, cross‑site request forgery (CSRF) som lurar en inloggad admin att utföra en oavsiktlig åtgärd, och osäker filuppladdning som låter angripare lägga in körbar kod på servern.
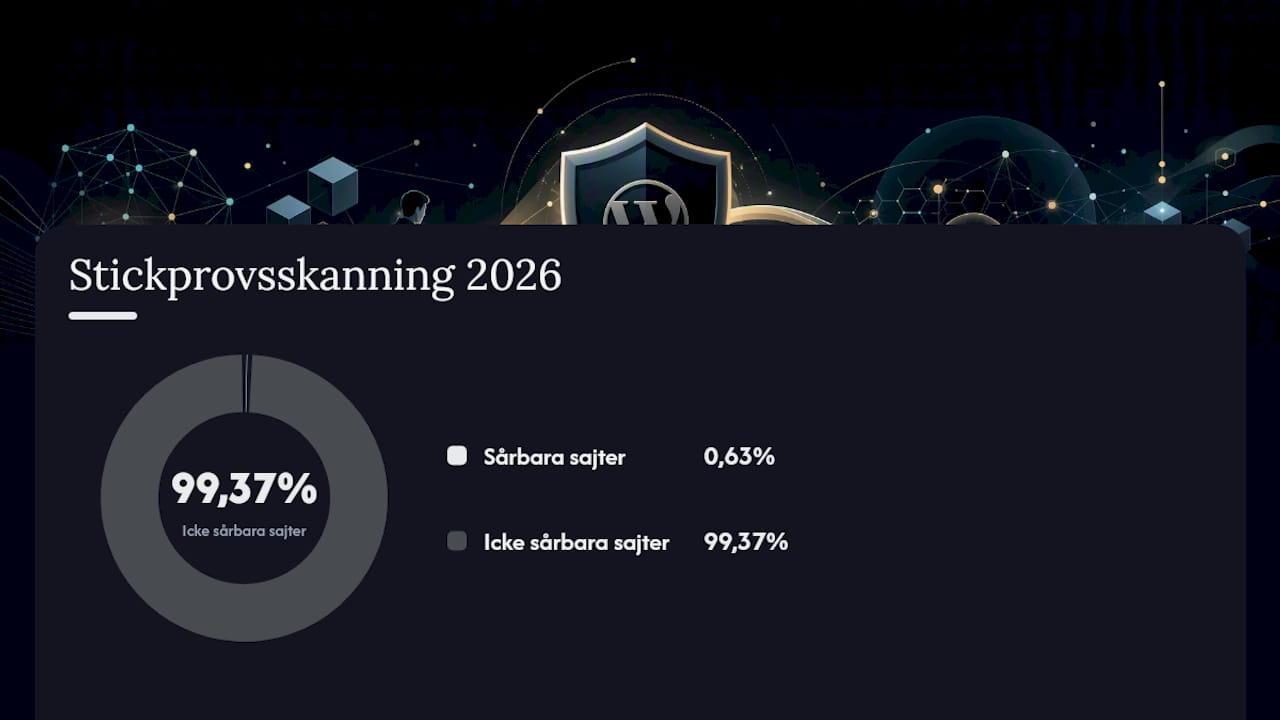
Det svenska stickprovet från våren 2026, som scannade drygt 17 000 sajter mot åtta kritiska sårbarheter, hittade 107 webbplatser med pre‑auth‑brister som möjliggör full övertagning utan att angriparen behöver ett konto. Mönstret är tydligt: det är sällan avsaknaden av verktyg som är problemet, utan avsaknaden av en ägare som faktiskt följer upp patcharna.
Prioritera efter tre frågor i tur och ordning:
- Exploaterbarhet: kan sårbarheten utnyttjas utan inloggning, eller kräver den redan ett konto?
- Exponering: är den sårbara komponenten publikt tillgänglig, eller gömd bakom ytterligare skydd?
- Affärspåverkan: hanterar sajten betalningar eller känsliga kunduppgifter, eller är det en enkel informationssida?
En sårbarhet som är pre‑auth, publikt exponerad och sitter på en sajt med betalningsflöden ska åtgärdas samma dag. En sårbarhet som kräver inloggning på en intern testmiljö kan vänta till nästa underhållsfönster.
Byråns perspektiv: vanliga misstag och vad vi rekommenderar
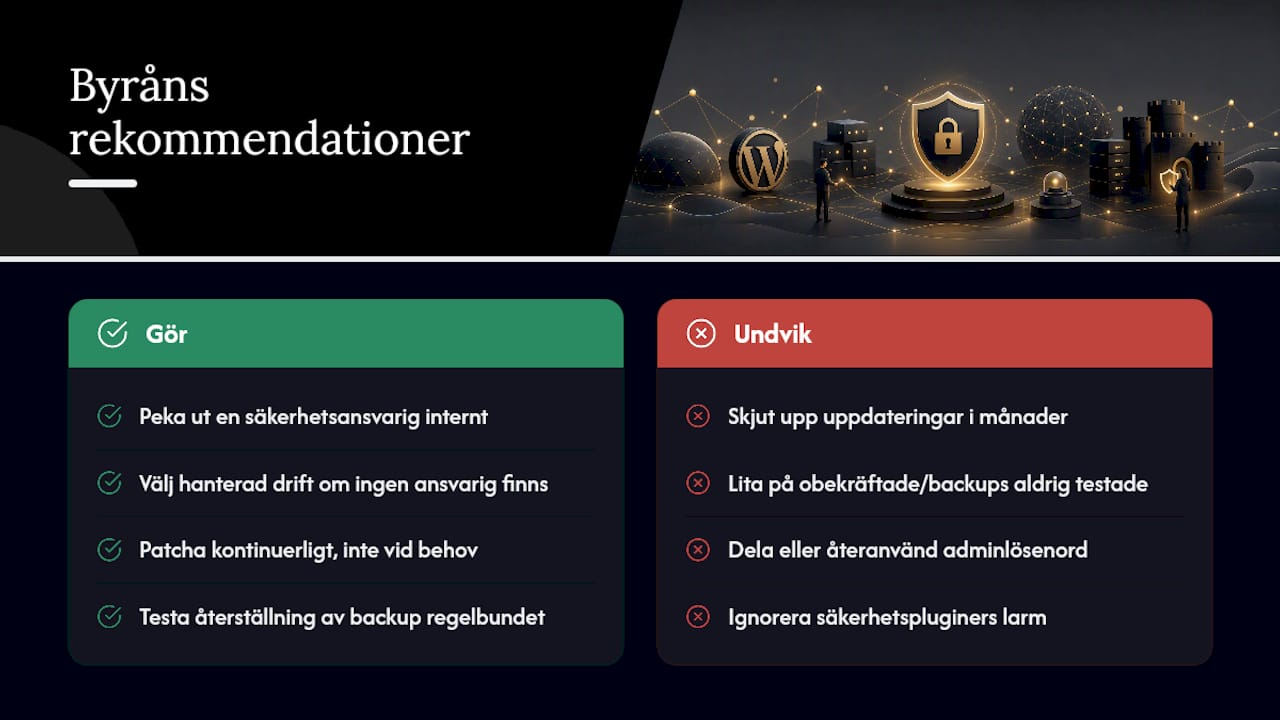
Efter åratal av att sanera komprometterade WordPress‑sajter ser jag samma tre misstag om och om igen: uppdateringar som skjuts upp “till nästa vecka” i månader, ingen backup som någon faktiskt testat att återställa, och ett adminlösenord som är fyra år gammalt och delas mellan tre olika tjänster.
Det som förvånar kunder mest är hur sällan tekniken är problemet. De flesta sajter som drabbas har redan ett säkerhetsplugin installerat, men ingen har kollat larmen på tre månader. Vi rekommenderar oftast hanterad drift när kunden inte har en person som faktiskt äger säkerhetsfrågan internt, inte som en universallösning utan som en konsekvens av att patchning kräver kontinuitet, inte engångsinsatser. Läs mer om vanliga sårbarheter och hur du stoppar dem om du vill gräva djupare i tekniken.
— Peter
Så kan Hivecreatives hjälpa dig säkra sajten
Hivecreatives är alternativet till att sköta wordpress säkerhet på egen hand utan facit: du får en genomgång som visar exakt vilka plugins, konton och serverinställningar som utgör risken på din sajt, inte en generisk checklista.
Vi erbjuder en säkerhetsgenomgång som kartlägger sårbara plugins och felaktiga filrättigheter, hanterad drift där uppdateringar och backup sköts löpande, samt incidenthantering med återställningstest när något redan gått fel. En första konsultation utgår från din nuvarande installation, inte från ett standardformulär, och du får en prioriterad åtgärdslista direkt efter genomgången. Vill du börja med en teknisk kartläggning av din sajts svagaste punkter, boka en genomgång via vår sida om säker webb och vanliga sårbarheter och få en konkret plan för nästa steg.
Källor
WordPress officiella hårdningsguide beskriver grundläggande skyddsåtgärder som uppdateringar, filrättigheter och serverhärdning. Sitesupports stickprov från våren 2026 ger konkreta svenska siffror på hur vanligt eftersatt patchning är. WP.org:s tjänst för säkerhetsnycklar används för att generera unika salts till wp-config.php, och UpdraftPlus illustrerar hur en fungerande backup‑rutin med fjärrlagring kan se ut i praktiken.
- Hardening WordPress — WordPress Developer Resources
- Svensk WordPress-säkerhet våren 2026 — stickprov mot åtta kritiska sårbarheter
- WP.org secret-key service
Vanliga frågor
Vad är den enskilt viktigaste åtgärden för wordpress säkerhet?
Att hålla WordPress‑kärnan, teman och plugins uppdaterade. Det svenska stickprovet visar att många intrång sker via kända sårbarheter i versioner som redan har en tillgänglig patch.
Hur ofta bör jag ta backup av min WordPress‑sajt?
Frekvensen beror på hur ofta innehållet ändras: en butik med löpande beställningar bör ta backup dagligen, medan en informationssajt kan klara sig med veckovisa backuper, förutsatt att återställningen faktiskt testats.
Räcker ett säkerhetsplugin för att skydda min sajt?
Nej. Ett säkerhetsplugin med brandväggsfunktion filtrerar bort mycket skadlig trafik, men det ersätter inte patchning, bra hosting och testade backuper. Det kompletterar dem.
Hur skyddar jag mig mot brute force‑attacker mot inloggningen?
Begränsa antalet inloggningsförsök per IP‑adress, aktivera tvåfaktorsautentisering och överväg att dölja standardadressen till inloggningssidan med ett plugin som WPS Hide Login.
När bör jag byta till hanterad WordPress‑hosting?
När ingen i organisationen har tid eller kompetens att löpande övervaka uppdateringar, loggar och backuper. Hivecreatives erbjuder en säkerhetsgenomgång som visar om hanterad drift är rätt steg för din sajt.